Bonjour 😉,
Je vous retrouve pour une édition spéciale septembre-octobre du Récap’IT. Ces deux derniers mois ont été bien remplis pour moi avec des salons : nous étions au congrès des pompiers (SDIS), puis aux Identity Days à Paris. De quoi nourrir les échanges, mais pas le temps d'écrire une newsletter entre les deux.
Côté actu, la rentrée n’a pas chômé non plus. Le piratage de la DGFiP a secoué tout l’été, l’ANSSI a changé de posture, et la CNIL a sanctionné un hôpital pour un défaut d’habilitation qui parle à tous les DSI. On fait le point.
Bonne lecture !
Au programme aujourd’hui :
La CNIL inflige une sanction à un hôpital
Go !!
Avant de commencer, je vous invite à nous suivre ️

524 867 patients exposés parce qu'un seul compte utilisateur compromis donnait accès à l'intégralité du dossier patient informatisé. La CNIL a sanctionné l'Hôpital Privé de la Loire (groupe Ramsay Santé) à hauteur de 500 000 euros le 3 septembre 2026, pour des manquements que la CNIL qualifie elle-même de « méconnaissance de principes essentiels de sécurité ».
Le mécanisme est d'une simplicité brutale. La politique d'habilitation de l'établissement ne tenait pas compte de la notion d'équipe de soins : n'importe quel identifiant professionnel, une fois compromis, déverrouillait l'ensemble de la base. L'attaquant a exploré le DPI pendant plusieurs jours, extrait un volume massif de données, sans qu'aucune alerte ne se déclenche. À cela s'ajoute un accès permanent accordé à l'éditeur du logiciel Expert Santé, sans autorisation préalable de l'hôpital. Pas de faille zero-day, pas d'exploit sophistiqué. Juste un modèle d'habilitation plat et une supervision absente.
Ce que cette sanction rappelle à tout DSI, y compris hors santé : la CNIL raisonne en termes de proportionnalité des accès. Un compte qui voit tout ce que l'organisation stocke, c'est un défaut de conception, pas un risque acceptable. Et quand la détection met plusieurs jours à réagir, le périmètre de la fuite devient le périmètre de la base.
Sources : CNIL · Solutions Numériques · Next.ink
678 000 contribuables compromis, deux mois d'extraction de données sans détection, et un piratage découvert uniquement parce que l'attaquant l'a revendiqué lui-même. La séquence estivale de la Direction générale des finances publiques restera comme un cas d'école de ce qui arrive quand les fondamentaux de la sécurité d'accès ne sont pas en place.
Le mode opératoire n'a rien d'exotique. Des identifiants d'agents DGFiP, probablement dérobés par des infostealers installés sur des équipements personnels, ont permis deux intrusions distinctes fin juin puis fin juillet 2026. L'attaquant a consulté et extrait les données fiscales de 678 000 particuliers et professionnels, ainsi que 200 000 comptes cadastraux. Le 17 août, une troisième fuite a touché un portail de successions vacantes. Le tout sans déclencher d'alerte opérationnelle : c'est la revendication publique du 12 août qui a révélé l'ampleur de la brèche.
La note de contrôle transmise le 4 septembre à la commission des finances identifie « plusieurs fragilités structurelles ». La multiplication des canaux d'accès aux applications de la DGFiP, l'usage d'appareils personnels par les agents, et surtout l'absence de double authentification généralisée en 2026 dans l'administration qui détient les revenus, l'adresse et la situation familiale de tous les contribuables français. Un chiffre, lâché en conférence de presse par la directrice générale Amélie Verdier, résume le décalage : 100 postes dédiés à la cybersécurité sur 5 300 informaticiens. Moins de 2 %.
Pour un DSI, la leçon dépasse largement le périmètre public. Un SI exposé à des milliers de connexions quotidiennes, sans MFA systématique, sans segmentation fine des accès et sans mécanisme de détection d'exfiltration, est une base ouverte. Et quand la détection repose sur la revendication de l'attaquant plutôt que sur la supervision interne, le temps de réponse ne se compte plus en heures mais en semaines.
Sources : Public Sénat · ZDNet · Presse-citron
Conséquence directe de cette séquence estivale : l'ANSSI change de régime. Le 7 septembre 2026, l'agence a officialisé REACTIV (Réponse & Action Interministérielle face aux Violations de données), un dispositif qui lui donne pour la première fois le pouvoir d'imposer des mesures immédiates aux ministères, dans des délais contraints. Le mandat vient directement du Premier ministre, qui a demandé aux ministres de se conformer aux décisions de l'agence en matière de cybersécurité.
En parallèle, la feuille de route 2026-2027 de la sécurité numérique de l'État a été accélérée : suppression des comptes génériques d'ici juin 2026, MFA obligatoire pour les administrateurs fin 2026 puis pour les utilisateurs de systèmes sensibles avant fin février 2027, déploiement d'EDR/XDR sur l'ensemble du parc.
Aux Assises de la cybersécurité en octobre, Vincent Strubel a résumé le basculement : « L'ANSSI n'a jamais été aussi écoutée qu'aujourd'hui. Nous avons désormais une posture d'autorité plus ferme sur l'administration. » La nuance vient dans la même phrase : les ressources restent « limitées », et REACTIV fonctionne « au détriment d'autres pans de la menace ». Un pouvoir élargi sans moyens proportionnels : l'équation reste ouverte.
Sources : ANSSI · Journal du Net · Clubic
Recevez le meilleur des actus IT du mois.
Évolution du marché, tendances IT, les cyberattaques en France ... un condensé de l'actualité
140 équipes de réponse aux incidents, cinq ans d'échanges à huis clos sur les attaques qu'on ne documente nulle part. InterCERT France, qui fédère les CERT de Thales, Airbus, EDF, la SNCF ou la Police judiciaire, livre par la voix de son président Thibaud Binétruy un constat net : la rupture de ces deux dernières années tient en un mot. Les infostealers.
« La grosse menace qu'on voit en 2025-2026 et qui n'existait pas en 2021, ce sont les infostealers. » Les incidents majeurs de l'été, à commencer par le piratage de la DGFiP, partagent le même point de départ : une infection sur un équipement personnel, un mot de passe aspiré, un accès revendu. Résultat : plusieurs milliards de comptes en circulation sur les marchés en 2026. Et les grands groupes qui ont investi se défendent mieux, ce qui repousse la menace vers les structures plus petites et vers la supply chain.
Ce que Binétruy identifie comme chantier prioritaire parle directement aux DSI. Le SI s'étend dans le cloud, chez les prestataires, dans le SaaS. Le seul point commun qui subsiste, c'est l'identité professionnelle. « L'identité est devenue la pierre angulaire de la détection. » Repérer un compte détourné parmi 50 000 ou 200 000 collaborateurs, sans bloquer le travail de chacun : c'est là que se joue la capacité de réponse.
Source : Solutions Numériques
8,8 millions de Danois (vivants et décédés) exposés : noms, adresses, numéros d'identité nationale. Le registre central des personnes (CPR), l'équivalent de l'état civil, a été aspiré entre le 10 et le 20 septembre 2026 via un prestataire disposant d'un accès légitime. 14 millions de requêtes automatisées, aucune alerte. La brèche n'a été détectée que le 2 octobre, quand un agent du ministère a remarqué une facture anormalement élevée.
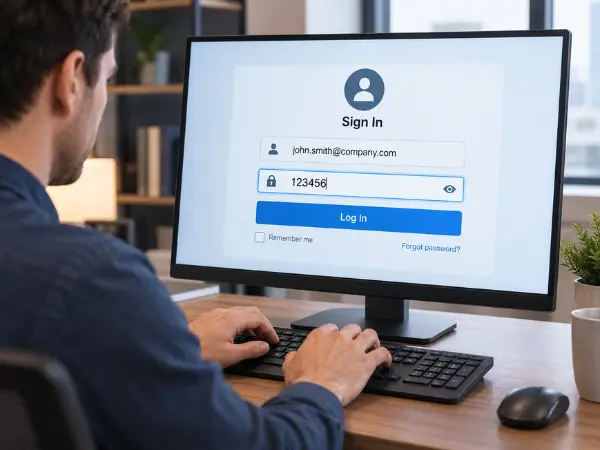
Le vecteur d'entrée, révélé par le quotidien Politiken : au moins trois comptes du prestataire Pays ApS, dont le compte administrateur, protégés par le mot de passe « 123456 ». Pas de MFA, pas de supervision des volumes de requêtes, pas de rotation des accès d'un ancien employé.
Ce n'est pas une anecdote sur l'hygiène des mots de passe. C'est un cas d'école de ce qui se passe quand un accès prestataire échappe à la gouvernance : pas de politique de credentials imposée, pas de contrôle des usages, et un compte dormant qui devient la porte d'entrée vers l'intégralité d'un registre national.
Source : Clubic
Programmé à l'Assemblée nationale pour le 7 octobre 2026, le projet de loi transposant NIS 2 a été retiré de l'ordre du jour la veille. Énième report d'un texte adopté au Sénat en mars 2025, voté à l'unanimité en commission spéciale en septembre 2025, et bloqué depuis. La date limite européenne remonte au 17 octobre 2024 : la France accuse désormais deux ans de retard.
La Commission européenne n'attend plus. Le 8 juillet 2026, elle a saisi la Cour de justice de l'Union européenne contre la France, l'Irlande, l'Espagne et les Pays-Bas, avec demande de sanctions financières. 23 des 27 États membres ont déjà transposé le texte. Côté français, le point de friction reste l'article 16 bis, introduit au Sénat, qui interdit d'imposer des backdoors aux fournisseurs de services de chiffrement.
Pour les 15 000 entités qui passent dans le périmètre NIS 2 (contre 300 sous NIS 1), le flou réglementaire persiste. Ce qui ne change rien aux fondamentaux : les exigences de la directive sont connues depuis 2022, le ReCyF de l'ANSSI est publié, et le cadre de conformité ne bougera pas significativement lors de la transposition. Attendre le vote pour lancer les chantiers, c'est perdre du temps qu'aucun calendrier législatif ne rattrapera.
Vous souhaitez recevoir notre livre blanc sur la gestion des identités et des accès ?

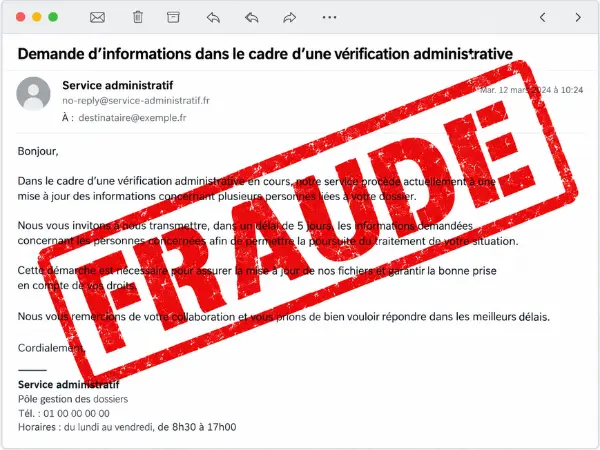
Pas de malware, pas de brèche système, pas de compte compromis. Revolut a transmis d'elle-même les données de 680 clients à un tiers non autorisé, entre le 11 et le 12 septembre 2026. Le mécanisme : une adresse email issue du domaine réel d'une agence gouvernementale, utilisée pour envoyer de fausses demandes d'information. La fintech les a traitées comme des réquisitions légales authentiques.
Les données transmises ne sont pas anodines : copies de passeports, IBAN, historiques complets de transactions y compris Bitcoin. Les clients ciblés détenaient d'importants volumes de cryptoactifs, en Suisse et en France. Les attaquants ont ensuite publié des dossiers sur Telegram, menaçant d'en diffuser davantage.
Le vecteur n'est pas nouveau. Bloomberg révélait dès 2022 que Apple et Meta avaient subi le même type d'attaque via de fausses demandes d'urgence. Ce qui rend le cas Revolut significatif pour tout DSI, c'est que la faille se situe dans le processus de vérification des requêtes légales, pas dans l'infrastructure technique. Quand les grandes plateformes reçoivent des dizaines de milliers de réquisitions par an, le tri repose sur la confiance dans le domaine émetteur. Si cette confiance n'est pas adossée à une vérification d'identité du demandeur, le processus de conformité lui-même devient le vecteur d'exfiltration.
Sources : Solutions Numériques · Journal du Geek
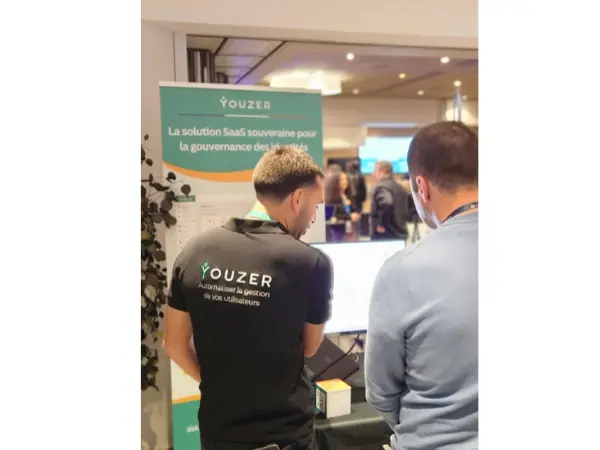
Le 20 octobre, Youzer était aux Identity Days à Paris. Plus de 25 conférences exclusivement consacrées à la gestion des identités et des accès : un rendez-vous unique en France sur le sujet.
Ce qui nous a frappés cette année, c'est le public, bien au-delà du cercle habituel des experts IAM. Le signe que la gestion des identités n'est plus perçue comme un sujet de spécialistes, mais comme une nécessité opérationnelle.
Les attaques qui ont touché des organisations françaises ces derniers mois le confirment : un compte légitime détourné, un accès resté ouvert, un mot de passe jamais changé. Avec NIS 2, la maîtrise des accès devient en plus une exigence réglementaire. Savoir qui a accès à quoi n'est plus un « nice to have ».
Youzer avait toute sa place sur ce salon. Les échanges ont confirmé ce qu'on voit au quotidien : les équipes IT cherchent une solution qui leur laisse une vraie marge de manœuvre, tout en étant accompagnées. C'est exactement ce que permet notre double casquette éditeur et intégrateur.
Les cas d'usage parlent vite : gestion du cycle de vie des utilisateurs, alignement des droits sur les rôles, rattachement de chaque compte à une personne. Ce sont des sujets concrets, et c'est ce qui a nourri les conversations sur le stand.
Merci aux organisateurs pour cette journée qui fait grandir le sujet.
Merci de m'avoir lu jusqu'ici !
Un retour, envie de discuter d'un projet ?
Je suis là pour ça 😉
👉 On vous a transféré la newsletter et vous la trouvez top ?? Inscrivez-vous ici
Partagez cette newsletter, c'est ce qui la fait vivre !

Tous les mois je vous envoie mes découvertes, mes analyses sur l'actu IT.
Je fais beaucoup de veille et je partage tout ça !
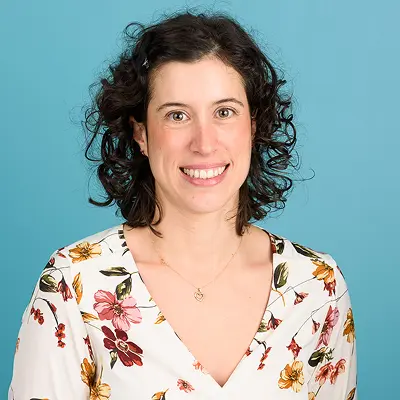
Je suis Mélanie et je suis responsable marketing de Youzer.
À propos de moi ? J'ai une soif d'apprendre inétanchable ! Je préfère 100 fois lire un livre que voir un film. Je suis une fan d'HP 🧙🏼.
Je fais du running et des sports collectifs.